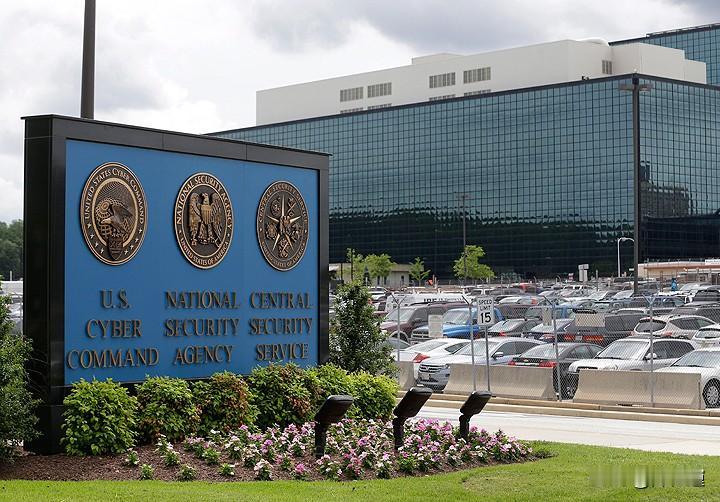
NSA机密内网突发中断:错峰到岗、部分工作转移,官方称关键任务未停,目前无网络攻击证据
11月17日,美国国家安全局内部用于传输和交换机密信息的专用网络NSANet出现中断。据多名知情人士透露,位于马里兰州米德堡总部的部分人员被安排错峰到岗,部分工作转移至其他NSA设施,机构正在排查故障影响范围。
NSA随后发布声明,将事件描述为计划内例行维护期间出现的"临时性能下降":部分内部系统受到影响,但关键任务能力保持全面运行,捍卫国家安全的能力没有停止;其基础设施采用多层冗余设计,可在维护或意外情况下维持运作。
一、先分清:断的是哪张网,没断的是哪些渠道
这次受影响的,是NSA内部通信和信息共享网络,不是普通互联网,也不等于整个美国情报体系瘫痪。
目前公开信息显示,几条关键渠道并未受到实质性影响:总统在海外访问期间接收紧急情报的安全通信渠道仍可通过其他备用网络传输;美国与英、加、澳、新组成的五眼联盟情报共享系统也未被波及。知情人士同时提到,NSA拥有多套独立通信网络和备用设施,用于关键系统异常时维持必要信息传递。
这也是理解事件的关键:一张内部交换网络中断,影响的是日常内部协同和部分情报处理流程;核心任务能力、高层紧急渠道和盟友共享通道仍在运转。两者不能混为一谈。
二、故障原因:补丁维护相关,但尚未最终确认
两名知情人士称,中断可能与例行系统补丁更新有关;另有消息提到正在进行软件更新和修复。但具体技术原因、中断时长、受影响系统数量和恢复时间,NSA尚未公开说明。
目前没有证据显示这是网络攻击。白宫方面也表示,未发现事件与网络攻击有关,不存在所谓危机。需要强调的是,"暂无攻击证据"不等于"已经排除攻击",最终结论仍要等待官方调查和技术排查。
三、几个值得冷静看待的独立判断
1. 再高安全等级的网络,也挡不住软件和运维事故。
NSA网络与外部互联网隔离,安全要求远高于普通企业,但隔离主要防外部入侵,并不免疫补丁缺陷、配置错误、单点故障和内部运维问题。这次事件说明,哪怕是顶级情报机构,复杂数字系统依然存在中断风险。
2. 冗余设计的价值,正是故障时保住关键能力。
多层冗余没有让内部网完全不中断,但起到了分流作用:关键任务继续运行,非紧急岗位错峰登录,部分工作转到其他设施。预案有没有用,恰恰是在故障时才看得到;不过这也说明,集中化的内部系统一旦异常,仍会对人员协同造成实际影响。
3. 时机敏感,但不能用场合代替证据。
故障发生在高层对外访问、地区局势紧张的背景下,外界关注度自然更高。但时机敏感不构成攻击结论,没有技术调查支撑,不应直接归因到某一方,也不必推演成"机密外泄"或"情报体系崩溃"。
4. 近期多领域系统异常,共同指向数字基础设施韧性问题。
此前美国出现过航空调度系统故障导致全国航班停飞、企业通信服务中断、银行线上账户无法访问等事件。这些事件分属不同领域,目前没有证据表明彼此关联,但都说明现代社会高度依赖复杂软件和网络,局部故障可能造成广泛连锁影响。
四、普通人可以从中看懂的常识
关键基础设施的稳定性,不只看硬件和机房,更看软件更新、冗余备份、应急切换和运维流程。一次例行维护或补丁,本来是为了修补漏洞;如果测试不足、切换预案不到位,也可能变成新的故障源。
对NSA而言,这次是内部通信层面的一次压力测试;对外界而言,更值得关注的是后续调查结论:到底是补丁缺陷、配置问题,还是其他技术原因,备用链路是否按预案生效,以及内部系统还有哪些集中依赖点。
在完整结论出来之前,最稳妥的判断是:这是一次影响NSA内部网络的技术故障,关键任务能力暂未被证实中断,攻击尚无证据,整体情报体系并未瘫痪。
互动话题:你怎么看高安全等级机构也会出现内部网络中断?关键基础设施出故障时,更该优先保业务连续性,还是先排查根因?欢迎理性留言讨论。