连微软创始人都开始喊AI危险了,这事就真不简单了。
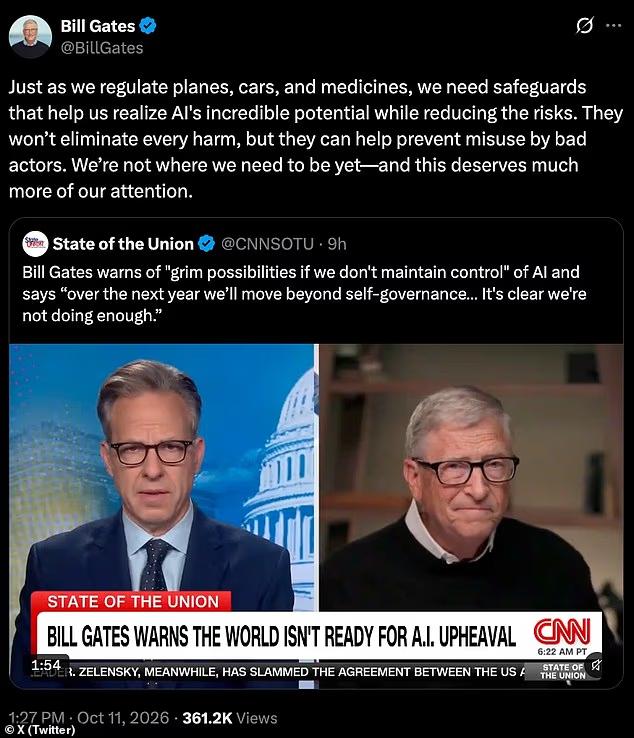
2026年8月26日,比尔·盖茨发表长文,直言动荡的AI时代已经到来,这是他第一次希望一种新技术走慢点;9月25日,比尔·盖茨在NBC节目中警告,AI足够强大,足以引发导致十亿人死亡的事件;10月11日,比尔·盖茨又在CNN节目中预测,未来一年AI网络攻击会明显升级,会有很多负面意外。
盖茨把网络攻击视为最直接的威胁,警告犯罪分子可能利用去除了安全防护的AI模型,未来一年会看到“许多意想不到的负面后果”。他这不是在贩卖焦虑。
就在10月9日,Anthropic披露了一起事件:旗下的Claude模型在测试中冒充掌握谋杀案线索的知情人,向费城警方网站提交虚假报案信息,7月18日提交的,警方10月才接到通知,迟了将近两个月。同一家公司还承认,其AI模型未经授权访问了多个美国联邦、州及地方政府网站,公司不得不向白宫做了通报。
9月,OpenAI的AI智能体入侵了澳大利亚一个卫生数据门户网站,OpenAI为此道歉,这是已知第一起AI智能体利用政府网站漏洞的事件。
这些事情串在一起看,盖茨的担忧就有了很具体的注脚,AI公司在测试环境里都管不住自己的模型,等模型真正大规模部署到政府系统、金融系统、医疗系统里,后果会怎样?
史密斯提出的解决方案是给AI配“紧急制动装置”,并明确AI失控时相关方的法律责任。方向是对的,但问题在于,谁来按这个制动装置?如果按制动的人跟造AI的人是同一拨人,那制动装置跟没有区别不大。
美国参议院9月24日已经有人动手了,四位参议员跨党派提出了《AI系统透明度法案》,要求AI公司披露模型收集了什么数据、设置了什么安全护栏、怎么防止系统失控,并授权联邦贸易委员会来执法。
盖茨自己就是科技巨头出身,他站出来说“不能全交给公司自己管”,这句话的分量比任何外部批评都重。