AI安全“黑天鹅”:Meta Muse漏洞曝光,网络安全板块迎来“补丁”行情?
【重要风险提示】本文仅基于公开资讯进行行业逻辑梳理与深度分析,不构成任何具体的买卖建议。科技股及网络安全板块波动较大,请投资者结合盘面独立决策,注意风险。
📉 核心事件复盘:Meta的“信任危机”
时间: 9月26日
主角: Meta Platforms (US: META) & AI产品Muse
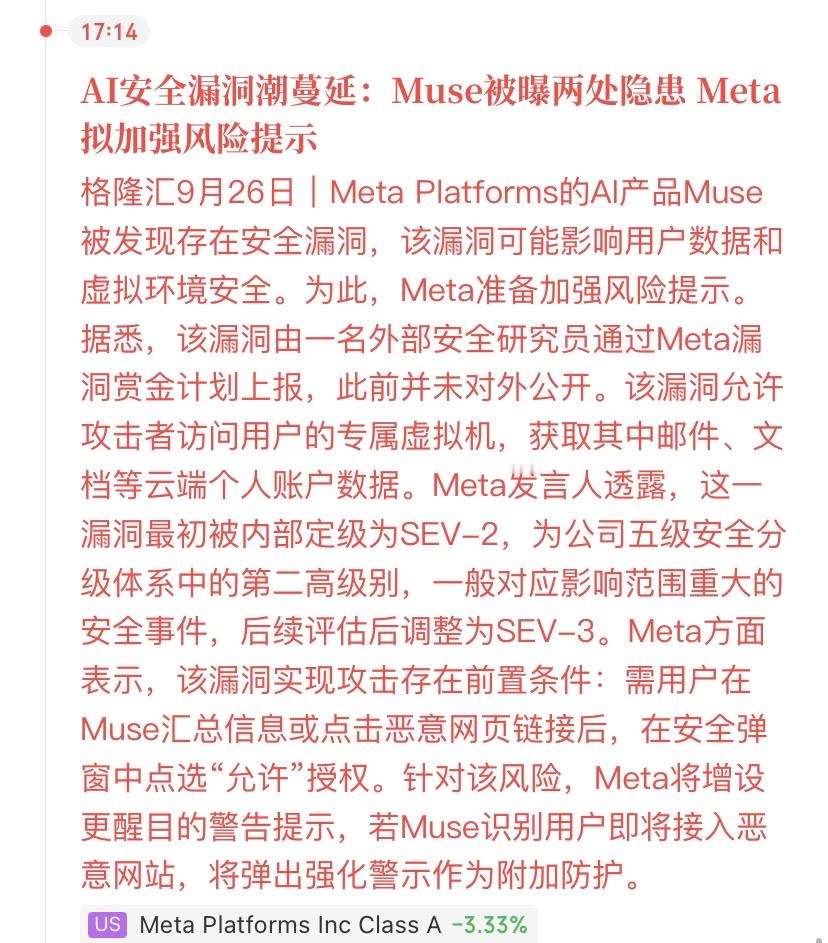
事件: Meta的AI产品Muse被曝出两处严重安全漏洞,导致股价当日下跌3.33%。
漏洞细节:
- 后果: 攻击者可访问用户专属虚拟机,窃取邮件、文档等云端隐私数据。
- 定级: 内部初定为SEV-2(第二高级别),后调整为SEV-3。
- 触发条件: 需用户在Muse汇总信息或点击恶意链接后,在安全弹窗中点选“允许”。(典型的社工攻击路径)
应对: Meta拟加强风险提示,增设更醒目的警告弹窗。
🧠 深度逻辑拆解:为什么这不仅仅是Meta的麻烦?
对于炒股的朋友来说,Meta的股价波动只是表象,背后折射出的是整个AI行业的“安全负债”。
1. “AI+安全”的悖论与机遇
过去我们认为AI是安全的守护者,但Muse漏洞证明,AI本身也可能成为新的攻击面。
- 逻辑推演: 随着AI Agent(智能体)开始接管用户的邮件、文档甚至操作权限,一旦AI被攻破,损失比传统软件被黑要大得多。这意味着,传统的网络安全防火墙已经不够用了,市场急需针对AI应用的新一代安全防护方案。
2. 监管达摩克利斯之剑
Meta此次被曝漏洞,且涉及用户隐私数据,极易引发监管层的关注。
- 逻辑推演: 参考欧盟《AI法案》和国内的数据安全法,一旦发生大规模泄露,面临的不仅是罚款,更是合规成本的飙升。这将倒逼所有科技巨头增加在“AI安全审计”和“数据合规”上的预算。 这笔钱,最终会流向专业的第三方安全厂商。
3. “零信任”架构的加速落地
文中提到攻击需要用户点击“允许”。这说明传统的边界防御失效了,必须假设内部也是不安全的。
- 逻辑推演: 这将加速“零信任”(Zero Trust)安全架构的普及。即:不信任任何人、任何设备,每次访问都要重新验证。这对于做身份认证、访问控制的安全公司是重大利好。
💡 A股市场的“影子”映射
虽然这是美国公司的新闻,但全球网络安全产业链是共振的。我们可以顺着这个逻辑,在A股寻找对应的“补涨”机会:
核心关键词 对应A股逻辑方向 关注细分领域
AI应用漏洞 AI安全/大模型安全 专门针对大模型进行红队测试、内容风控、数据防泄漏的企业。
云端数据窃取 云安全/数据安全 专注于数据库加密、云工作负载保护平台的企业。
用户授权风险 身份认证/IAM 做统一身份管理、多因素认证的企业(零信任的核心)。
Meta股价下跌 情绪对冲 当海外科技巨头因安全问题下跌时,A股网络安全板块往往作为“防御性品种”被资金关注。
⚠️ 冷静思考:风险点在哪里?
在兴奋之余,必须保持清醒:
1. 漏洞等级下调: Meta将漏洞从SEV-2调整为SEV-3,说明实际危害可能可控。如果市场反应过度,后续可能会有修正行情。
2. 触发条件苛刻: 需要用户主动点击“允许”,这说明技术层面的防御其实已经生效了(弹出了安全窗口),主要是用户意识问题。这可能意味着不需要大规模的底层技术重构,利好程度打折。
3. 板块轮动快: A股网络安全板块历来是“脉冲式”行情,往往是消息刺激一下涨两天,然后长期阴跌。切勿追高,适合在低位潜伏等待轮动。
📝 总结
Meta Muse的漏洞事件,给火热的AI应用泼了一盆冷水,但也给冷清的网络安全板块添了一把柴。
对于投资者而言,不要只盯着做AI模型的公司,更要盯着那些给AI模型“穿防弹衣”的公司。 在AI越来越聪明的今天,能让AI“不作恶”、“不被黑”的技术,或许才是下一个十年的黄金赛道。